



前言與官方公告狀況
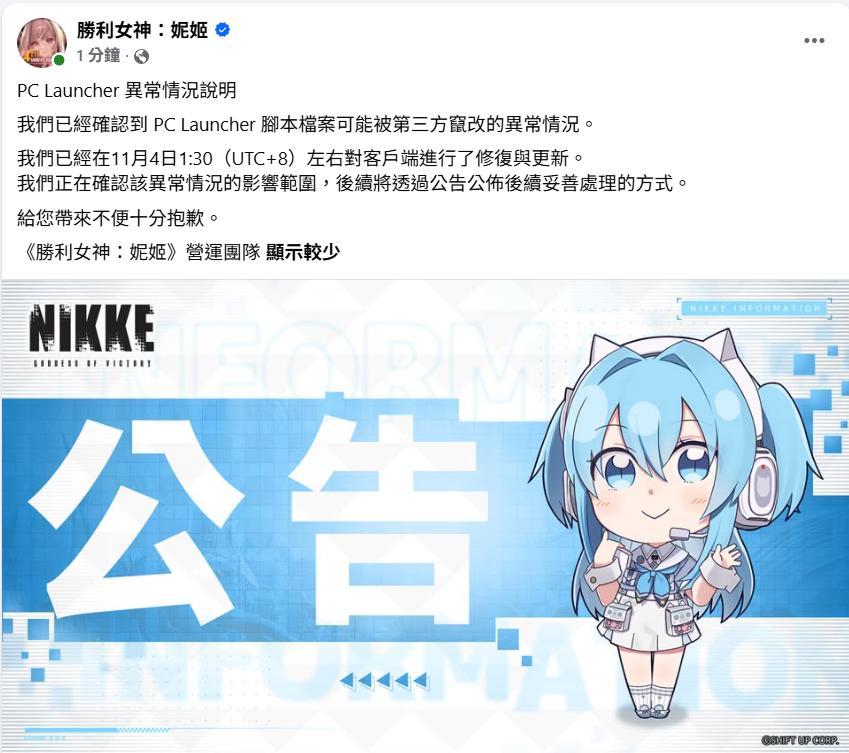
《勝利女神:妮姬》官方粉絲團已發布「PC Launcher 異常情況說明」,確認 PC Launcher 腳本檔案可能被第三方竄改,並已於 11 月 4 日 1:30(UTC+8)左右對客戶端進行修復與更新。不過,官方公告尚未說明受影響的期間、版本以及具體攻擊細節。
根據技術分析與玩家整理,本次事件起因於 Level Infinite 的 CDN 上有 4 個 JS 檔案遭到竄改(包含 aegis-fix.min.js、vue-bucket.min.js、images.7fec4c32.js、FeedList.feb647c9.js),當玩家打開啟動器時便會自動載入並執行。雖然官方已進行修復,但此前已中毒的電腦並不會因為更新而自動變乾淨,建議 PC 版玩家提高警覺。
懶人包:玩家目前該怎麼做?
9 月底以後若曾在電腦上打開過遊戲,無論有無中毒,皆建議採取以下應變措施:
- 暫停使用:在官方發布進一步說明與確認安全前,先不要打開電腦版。
- 更改密碼:請使用「手機」改掉 NIKKE(Level Infinite)、Google、Email、Discord、Steam 及網路銀行等重要帳號密碼,並盡可能開啟兩步驟驗證。有加密貨幣者,建議將資產轉移至新錢包。
一鍵檢查指令
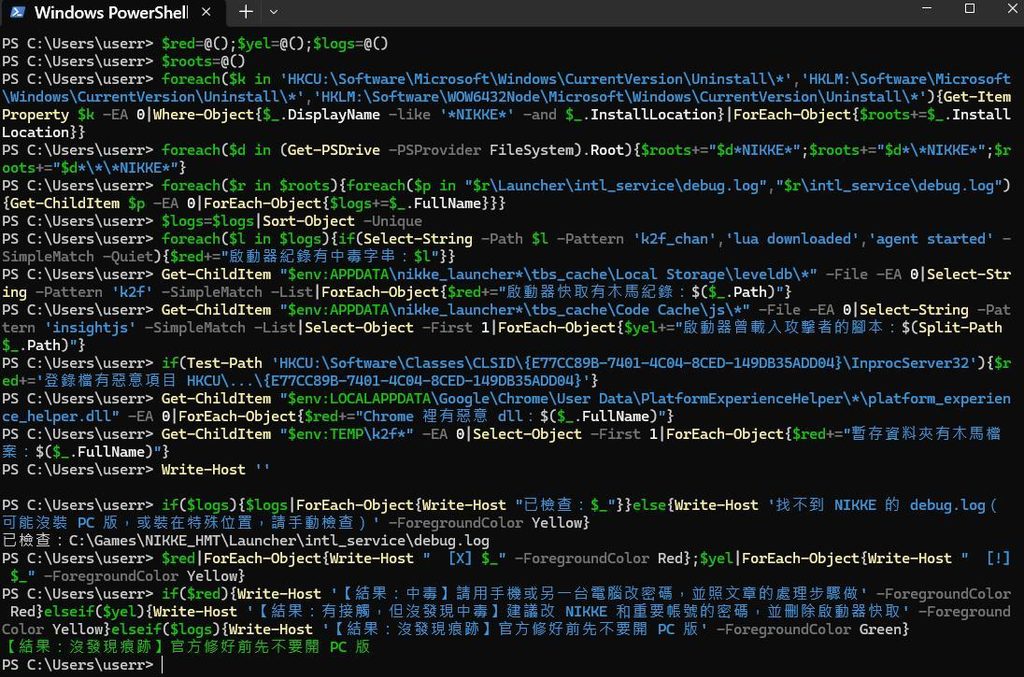
若想確認自己是否有中標,可在 Windows 開始按鈕上按右鍵,選擇「終端機」或「Windows PowerShell」,將以下指令複製並貼入視窗中執行(僅讀取檔案,不會更動或刪除任何東西):
$red=@();$yel=@();$logs=@()
$roots=@()
foreach($k in 'HKCU:SoftwareMicrosoftWindowsCurrentVersionUninstall*','HKLM:SoftwareMicrosoftWindowsCurrentVersionUninstall*','HKLM:SoftwareWOW6432NodeMicrosoftWindowsCurrentVersionUninstall*'){
    Get-ItemProperty $k -EA 0 | Where-Object{$_.DisplayName -like '*NIKKE*' -and $_.InstallLocation} | ForEach-Object{$roots+=$_.InstallLocation}
}
foreach($d in (Get-PSDrive -PSProvider FileSystem).Root){
    $roots+="$d*NIKKE*";$roots+="$d**NIKKE*";$roots+="$d***NIKKE*"
}
foreach($r in $roots){
    foreach($p in "$rLauncherintl_servicedebug.log","$rintl_servicedebug.log"){
        Get-ChildItem $p -EA 0 | ForEach-Object{$logs+=$_.FullName}
    }
}
$logs=$logs|Sort-Object -Unique
foreach($l in $logs){
    if(Select-String -Path $l -Pattern 'k2f_chan','lua downloaded','agent started' -SimpleMatch -Quiet){
        $red+="啟動器紀錄有中毒字串:$l"
    }
}
foreach($l in $logs){
    $t=Join-Path (Split-Path (Split-Path $l)) 'logtinyget';
    if(Test-Path "$tk2f.lua"){
        $red+="啟動器資料夾有木馬檔案:$tk2f.lua"
    };
    Get-ChildItem $t -File -EA 0 | Select-String -Pattern 'insight.bundle','insightjs' -SimpleMatch -List | Select-Object -First 1 | ForEach-Object{
        $red+="啟動器下載過木馬本體:$($_.Path)"
    }
}
Get-ChildItem "$env:APPDATAnikke_launcher*tbs_cacheLocal Storageleveldb*" -File -EA 0 | Select-String -Pattern 'k2f' -SimpleMatch -List | ForEach-Object{
    $red+="啟動器快取有木馬紀錄:$($_.Path)"
}
Get-ChildItem "$env:APPDATAnikke_launcher*tbs_cacheCode Cachejs*" -File -EA 0 | Select-String -Pattern 'insightjs' -SimpleMatch -List | Select-Object -First 1 | ForEach-Object{
    $yel+="啟動器曾載入攻擊者的腳本:$(Split-Path $_.Path)"
}
if(Test-Path 'HKCU:SoftwareClassesCLSID{E77CC89B-7401-4C04-8CED-149DB35ADD04}InprocServer32'){
    $red+='登錄檔有惡意項目 HKCU...{E77CC89B-7401-4C04-8CED-149DB35ADD04}'
}
Get-ChildItem "$env:LOCALAPPDATAGoogleChromeUser DataPlatformExperienceHelper*platform_experience_helper.dll" -EA 0 | ForEach-Object{
    $red+="Chrome 裡有惡意 dll:$($_.FullName)"
}
Get-ChildItem "$env:TEMPk2f*" -EA 0 | Select-Object -First 1 | ForEach-Object{
    $red+="暫存資料夾有木馬檔案:$($_.FullName)"
}
Write-Host ''
if($logs){
    $logs|ForEach-Object{Write-Host "已檢查:$_"}
}else{
    Write-Host '找不到 NIKKE 的 debug.log(可能沒裝 PC 版,或裝在特殊位置,請手動檢查)' -ForegroundColor Yellow
}
$red|ForEach-Object{Write-Host " [X] $_" -ForegroundColor Red}
$yel|ForEach-Object{Write-Host " [!] $_" -ForegroundColor Yellow}
if($red){
    Write-Host '【結果:中毒】請用手機或另一台電腦改密碼,並照文章的處理步驟做' -ForegroundColor Red
}elseif($yel){
    Write-Host '【結果:有接觸,但沒發現中毒】建議改 NIKKE 和重要帳號的密碼,並刪除啟動器快取' -ForegroundColor Yellow
}elseif($logs){
    Write-Host '【結果:沒發現痕跡】官方修好前先不要開 PC 版' -ForegroundColor Green
}
檢查結果判斷
- 【結果:中毒】:請立即用手機改掉所有密碼,並依照後續清理步驟處理。若不會處理,建議尋求專業協助或考慮重灌電腦。
- 【結果:有接觸,但沒發現中毒】:建議更改 NIKKE 及重要帳號密碼,並刪除啟動器快取。
- 【結果:沒發現痕跡】:在官方修好前請先不要開啟電腦版(注意:沒找到痕跡不代表百分之百安全)。
手動自我檢查與技術細節
若想手動確認或了解細節,可透過以下方式檢查:
- 檢查啟動器 Log:開啟安裝資料夾內的
Launcherintl_servicedebug.log,搜尋字串k2f_chan。只要出現此項,無論後續結果如何皆須視為已中毒。 - 檢查 Chrome 資料夾:檢查
%LOCALAPPDATA%GoogleChromeUser DataPlatformExperienceHelper內是否有 64 碼英數字的子資料夾及platform_experience_helper.dll。 - 檢查登錄檔:於 PowerShell 輸入
reg query "HKCUSoftwareClassesCLSID{E77CC89B-7401-4C04-8CED-149DB35ADD04}InprocServer32",若查到指向上述 dll 則代表中標。
若不幸中毒的移除順序
- 先刪除 HKCU 底下的指定登錄檔項目。
- 重新開機(避免 dll 在使用中被鎖住而無法刪除)。
- 僅刪除
PlatformExperienceHelper底下該 64 碼英數字的子資料夾(切勿刪除整個 PlatformExperienceHelper 資料夾)。 - 建議進行全機掃毒,最保險的做法為直接重灌電腦。
沒中毒的玩家建議事項
- 刪除啟動器快取:先將 NIKKE 啟動器完全關閉(從工作列右下角圖示按右鍵結束),接著在 PowerShell 輸入:
Remove-Item "~AppDataRoamingnikke_launcher*tbs_cache" -Recurse -Force - 將惡意網域加入 hosts 封鎖:以系統管理員身分開啟 PowerShell,輸入指令將
insightjs.com等網域導入 0.0.0.0,並執行ipconfig /flushdns生效。
玩家留言討論焦點
事件傳開後引起社群高度關注,部分玩家回報即使只更新了啟動器、未開啟遊戲也遭到中標;也有玩家表示慶幸先前有關閉相關程式或未安裝 PC 版。多數玩家呼籲轉傳時務必確認訊息正確性,並等待官方後續的正式調查與補償說明。
來源參考:【情報】NIKKE 國際版PC 版啟動器疑似遭到供應鏈攻擊,請大家自我檢查
關鍵字:勝利女神妮姬、NIKKE、PC Launcher、資安攻擊、木馬病毒、災情、遊戲、國際版PC
整理日期:2026-11-04